
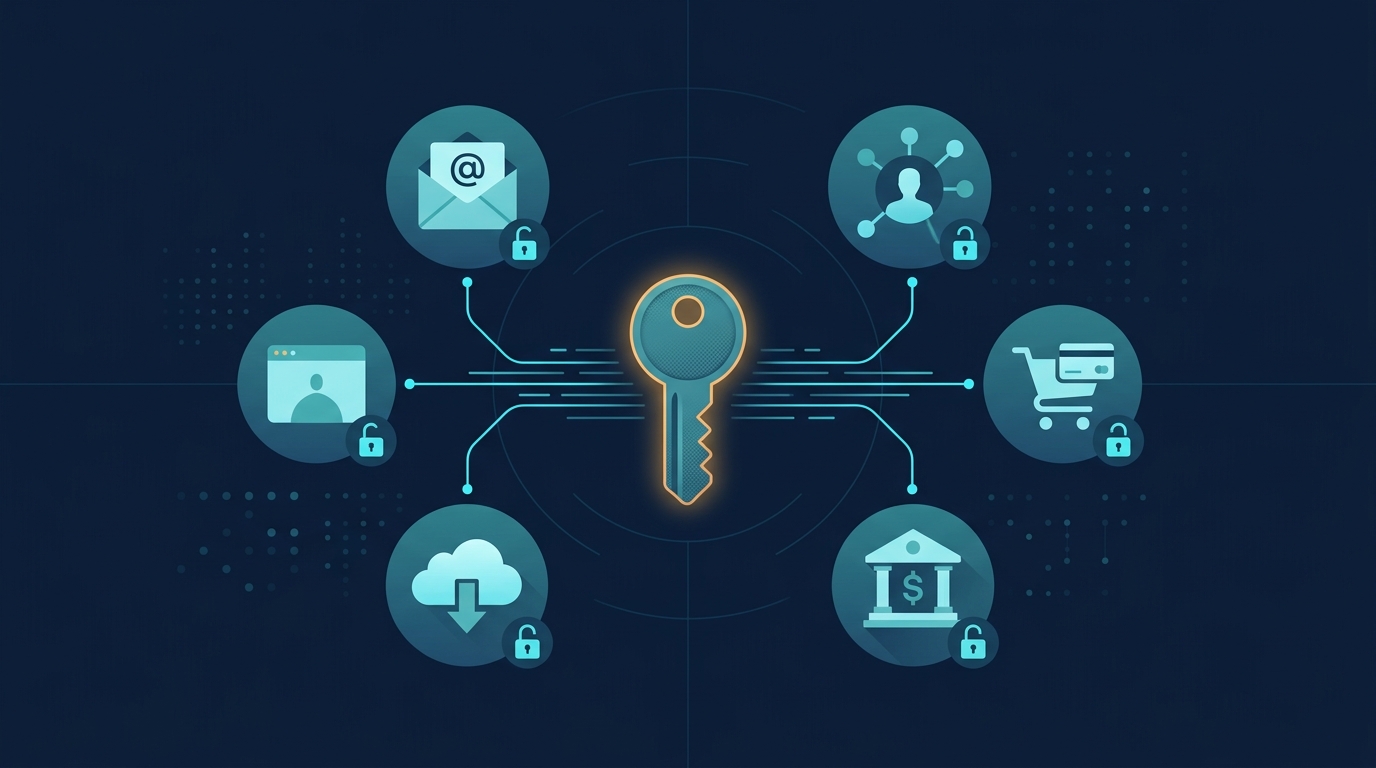
Reutilizar a mesma senha pode colocar várias contas em risco. Isso acontece porque cada serviço representa um possível ponto de exposição. Se um vazamento revelar essa senha, criminosos podem tentar utilizá-la para acessar outras contas.
O problema não está apenas na força da senha. Na prática, uma senha forte também perde boa parte da sua proteção quando você a utiliza em vários serviços.
Neste artigo, você vai entender por que esse hábito é perigoso, como funciona o credential stuffing e quais medidas podem reduzir o risco de comprometimento das suas contas.
Por que reutilizar a mesma senha é perigoso?
Imagine que você utilize a mesma senha para acessar seu e-mail, uma rede social, uma loja online e um serviço de armazenamento em nuvem.
Se um desses serviços sofrer um vazamento de dados, sua senha poderá cair nas mãos de criminosos. A partir daí, eles podem tentar usar a mesma combinação de e-mail e senha em outros sites.
Esse tipo de ataque não exige que o invasor descubra sua senha novamente. Em vez disso, ele aproveita uma credencial que já apareceu em um vazamento.
Por isso, reutilizar a mesma senha transforma várias contas independentes em um único conjunto de alvos relacionados.
O efeito dominó de uma senha vazada
O risco fica mais fácil de entender com um exemplo.
Imagine que você use a mesma senha em cinco serviços diferentes. Um deles sofre um vazamento e expõe seu endereço de e-mail junto com a senha.
Nesse cenário, o criminoso pode tentar a combinação vazada em outros serviços. Se você mantiver a mesma senha, uma única exposição poderá abrir caminho para várias contas.
Além disso, o acesso ao seu e-mail pode aumentar ainda mais o problema. Muitos serviços utilizam o e-mail como mecanismo de recuperação de conta. Portanto, quem consegue acessar sua caixa de entrada pode tentar redefinir as credenciais de outros serviços.
É justamente por isso que uma senha exclusiva para cada conta funciona como uma camada adicional de proteção.
Como funciona o credential stuffing?
O credential stuffing é uma técnica que utiliza credenciais obtidas em vazamentos anteriores para tentar acessar outros serviços.
O processo costuma seguir uma lógica simples:
- Um criminoso obtém uma lista de e-mails e senhas vazadas.
- Um programa automatizado testa essas combinações em outros sites.
- O sistema identifica quais credenciais ainda funcionam.
- O criminoso tenta assumir o controle das contas encontradas.
Assim, o atacante não precisa descobrir a senha por tentativa e erro. Ele simplesmente testa uma combinação que já funcionou em algum outro lugar.
Esse método é diferente de um ataque de força bruta, no qual o invasor tenta descobrir uma senha testando diferentes combinações.
Se quiser entender melhor como funcionam essas tentativas automatizadas, veja também o artigo sobre ataques de força bruta e quanto tempo leva para quebrar uma senha.
Uma senha forte ainda pode ser um problema?
Sim.
Uma senha longa e aleatória dificulta ataques de adivinhação. No entanto, se você utilizar essa mesma senha em vários serviços, continuará exposto ao risco de vazamentos e credential stuffing.
Por exemplo, imagine uma senha complexa como:
V7!mQ2#rL9@xP4
Ela pode ser muito resistente a uma tentativa de descoberta por força bruta. Porém, se você utilizar essa mesma senha em dez sites e um deles sofrer um vazamento, o criminoso poderá tentar reutilizar a credencial nos outros serviços.
Por isso, segurança não depende apenas da complexidade da senha.
Em outras palavras: uma senha forte deve ser também exclusiva.
Como criar senhas diferentes para cada conta?
A maneira mais simples de evitar a reutilização é criar uma senha exclusiva para cada serviço.
Entretanto, memorizar dezenas de combinações diferentes pode ser difícil. Por isso, muitas pessoas acabam criando pequenas variações da mesma senha.
Esse comportamento também apresenta riscos.
Trocar apenas alguns caracteres, acrescentar números ou colocar o nome do serviço no final não transforma necessariamente uma senha previsível em uma credencial realmente independente.
Em vez disso, prefira senhas longas e geradas aleatoriamente.
Use um gerador de senhas
Um gerador de senhas pode criar combinações aleatórias sem depender de padrões que você costuma utilizar ao criar senhas manualmente.
Por exemplo, você pode definir o tamanho da senha e escolher quais tipos de caracteres deseja utilizar.
Quer criar uma senha diferente para cada conta sem precisar inventar combinações manualmente?
Use o Gerador de Senhas Seguras do Portatrecos para criar senhas fortes e aleatórias personalizando o tamanho e os tipos de caracteres.
O que fazer se uma senha sua for exposta?
Se você descobrir que uma senha apareceu em um vazamento, troque-a imediatamente nos serviços em que ainda utiliza essa combinação.
Além disso:
- crie uma senha exclusiva para cada conta;
- altere primeiro as senhas de contas mais importantes;
- ative a autenticação em dois fatores;
- verifique se o e-mail principal possui uma senha exclusiva;
- evite reutilizar a nova senha em qualquer outro serviço;
- considere utilizar um gerenciador de senhas.
Principalmente, proteja as contas que podem servir para recuperar outras credenciais, como seu e-mail principal.
Uma única senha exclusiva pode impedir que um vazamento em um serviço comprometa automaticamente os demais.
Como reduzir o risco de reutilização de senhas?
A melhor estratégia consiste em combinar algumas práticas simples:
Use uma senha exclusiva por serviço
Cada conta deve possuir sua própria credencial. Dessa forma, o vazamento de uma senha não expõe automaticamente as demais contas.
Prefira senhas longas e aleatórias
Quanto maior a senha e mais imprevisível for sua composição, mais difícil será adivinhá-la ou descobri-la por tentativa automatizada.
Por isso, evite nomes, datas, palavras comuns e padrões previsíveis.
Ative a autenticação em dois fatores
A autenticação em dois fatores adiciona uma segunda etapa de verificação.
Assim, mesmo que alguém descubra ou obtenha sua senha, ainda precisará passar por outra camada de autenticação.
Considere utilizar um gerenciador de senhas
Um gerenciador pode armazenar credenciais exclusivas para diferentes serviços. Com isso, você não precisa memorizar todas elas.
Além disso, muitos gerenciadores conseguem gerar senhas aleatórias e preencher os dados automaticamente.
Conclusão
Reutilizar a mesma senha cria uma ligação desnecessária entre suas contas. Se uma delas sofrer um vazamento, criminosos podem tentar utilizar a mesma credencial em outros serviços.
Por isso, a melhor estratégia é simples: use uma senha longa, aleatória e exclusiva para cada conta. Combine essa prática com autenticação em dois fatores e, quando necessário, um gerenciador de senhas.
Quer criar uma senha exclusiva agora?
Em vez de tentar inventar uma combinação diferente para cada serviço, gere uma senha forte e aleatória no Portatrecos e personalize o tamanho e os tipos de caracteres de acordo com sua necessidade.
Perguntas frequentes
Usar a mesma senha em dois sites é realmente perigoso?
Sim. Se um dos serviços sofrer um vazamento, criminosos podem tentar utilizar a senha exposta para acessar o outro serviço. Por isso, o ideal é utilizar uma credencial exclusiva para cada conta.
O que é credential stuffing?
É uma técnica que utiliza combinações de e-mail e senha obtidas em vazamentos para tentar acessar outras plataformas. Diferentemente da força bruta, o criminoso utiliza credenciais que já foram expostas em algum incidente anterior.
Trocar alguns caracteres torna a senha reutilizada segura?
Não necessariamente. Alterações previsíveis, como acrescentar números ou trocar algumas letras por símbolos, podem continuar seguindo padrões fáceis de identificar. Por isso, é melhor criar senhas completamente diferentes e aleatórias.
O que fazer quando uma senha aparece em um vazamento?
Troque imediatamente a senha afetada e evite reutilizar a nova combinação em qualquer outro serviço. Além disso, ative a autenticação em dois fatores sempre que a plataforma oferecer esse recurso.
Deixe um comentário